
ISO19011
ISO 19011:2026: Auditprogramme planen, führen und nutzen
Die ISO 19011:2026 ist am 27. Mai 2026 erschienen und ersetzt die Fassung von 2018. Weil sie ein Leitfaden ohne auditierbare Anforderungen ist, gilt sie ohne Übergangsfrist. Neu gewichtet: Remote- und Hybrid-Audits, Digitalisierung samt KI-Werkzeugen, Datensicherheit der Auditdaten, Klimarisiken und der risikobasierte Ansatz.
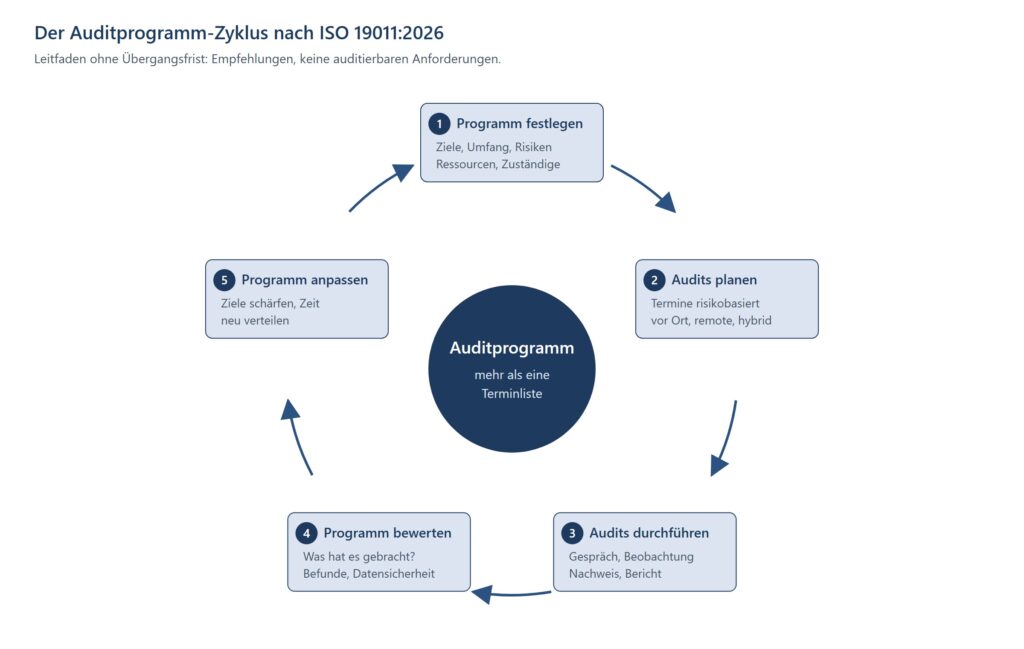
Viele Betriebe behandeln das interne Audit als Termin im Kalender. Ein Tag im Jahr, eine Checkliste, ein Bericht, dann Ruhe bis zur nächsten Runde. Der Leitfaden für das Auditieren von Managementsystemen sieht etwas anderes vor. Seit Mai 2026 liegt er in einer neuen Ausgabe vor: Die ISO 19011:2026 ersetzt die Fassung von 2018 und stellt das Auditprogramm in den Mittelpunkt.
Dieser Beitrag ordnet ein, was die Norm ist und was nicht. Danach geht es um die Schwerpunkte der Revision: Remote-Audits, digitale Hilfsmittel, risikobasierte Planung, Klimarisiken.
1 Was die ISO 19011 ist und was sie nicht ist
Die ISO 19011 ist ein Leitfaden für das Auditieren von Managementsystemen. Sie beschreibt, wie ein Auditprogramm entsteht, wie ein Audit abläuft und welche Kompetenzen Auditoren brauchen. Sie gilt für interne Audits ebenso wie für Lieferantenaudits.
Und jetzt der Punkt, der die meisten Missverständnisse auflöst: Die ISO 19011 ist nicht zertifizierbar. Es gibt kein Zertifikat nach ISO 19011, und niemand kann Ihnen eine Abweichung gegen diese Norm ausstellen. Sie enthält keine auditierbaren Anforderungen, wie das Chartered Quality Institute bestätigt.
Das zeigt sich in der Sprache: Anforderungsnormen wie die ISO 9001 formulieren mit „muss“, die ISO 19011 mit „sollte“. Geprüft wird Ihr System gegen Kapitel 9.2 der ISO 9001. Das fordert ein Auditprogramm mit Häufigkeit, Methoden und Verantwortlichkeiten. Wie ein gutes Programm aussieht, steht dort nicht. Diese Lücke füllt die ISO 19011.
2 Was die Ausgabe 2026 gebracht hat
Die neue Fassung ist am 27. Mai 2026 als vierte Ausgabe erschienen, geführt als ISO 19011:2026-05. Sie ersetzt die ISO 19011:2018, die dritte Ausgabe. Den Normstand selbst können Sie im Normeintrag bei ISO nachsehen.
Ein Hinweis zur Sprache: Der Text liegt zunächst auf Englisch vor. Eine deutsche Fassung als DIN EN ISO 19011 folgt üblicherweise später. Deren Stand fragen Sie am besten bei DIN oder Ihrer Zertifizierungsstelle ab.
Die Revision ist evolutionär, nicht revolutionär. Die Grundstruktur der Ausgabe 2018 bleibt erhalten. Wer sein Auditprogramm bisher an dieser Struktur ausgerichtet hat, muss nicht neu anfangen. Die Seminarbeschreibung des Umweltinstituts Offenbach, die noch auf dem Entwurf beruht, nennt fünf Schwerpunkte:
- Remote- und Hybrid-Audits. Die Anleitung dazu ist deutlich erweitert.
- Klimabezogene Risiken und Chancen. Sie sollen bei der Auditplanung systematisch berücksichtigt werden.
- Digitalisierung. Der Einsatz digitaler Hilfsmittel wird ausdrücklich angesprochen.
- Risikobasierter Ansatz. Er wird vertieft: Bereiche mit hohem Risiko zuerst.
- Steuerung und Überwachung von Auditprogrammen. Ausdrücklich einschließlich Integrität und Datensicherheit.
Zu den Anhängen und zu Kapitelnummern nennen wir keine Details. Uns liegen dazu keine belastbaren Angaben vor, und eine falsche Angabe im Auditplan fällt später unangenehm auf.
3 Keine Übergangsfrist: die Norm gilt ab Veröffentlichung
Bei einer Normrevision fragen QM-Verantwortliche zuerst nach der Frist. Hier lautet die Antwort: Es gibt keine. Ein Leitfaden ohne auditierbare Anforderungen braucht keine Übergangszeit, er gilt ab Veröffentlichung. Auch das ist beim Chartered Quality Institute nachzulesen.
Der Unterschied zu Anforderungsnormen wird im Vergleich deutlich. Die ISO 14001:2026 ist am 15. April 2026 erschienen. Nach Angaben der Zertifizierungsstelle DQS hat die IAF dafür eine Übergangsfrist von 36 Monaten bis zum 30. April 2029 festgelegt. Diese Frist ist nötig, weil Zertifikate umgestellt werden: Zertifizierungsstellen brauchen Zeit für die Akkreditierung, Betriebe für die Anpassung ihres Systems, Auditoren für die Schulung.
Nichts davon trifft auf die ISO 19011 zu: kein Zertifikat, das ungültig wird, kein Stichtag. Sie greifen die Schwerpunkte auf, weil sie Ihr Programm besser machen, nicht weil eine Frist läuft.
4 Remote- und Hybrid-Audits: der größte Zugewinn
Remote-Audits waren 2018 nur knapp behandelt, haben sich seither aber etabliert. Eine Vorarbeit zur erweiterten Anleitung ist die ISO/IEC TS 17012:2024, eine technische Spezifikation mit Leitlinien zu Remote-Auditmethoden bei Managementsystem-Audits. Sie baut auf den Grundsätzen der ISO 19011 auf.
Für den Betrieb heißt das dreierlei. Erstens: Nicht jedes Audit taugt für den Bildschirm. Dokumentenprüfung, Kennzahlengespräche und Managementinterviews laufen remote gut. Eine Begehung in der Fertigung oder der Blick auf Ordnung am Arbeitsplatz brauchen den Standort.
Zweitens: Das Hybrid-Audit ist meist die bessere Wahl. Vormittags vor Ort in der Halle, nachmittags remote mit der Geschäftsleitung. Das spart Reisezeit, ohne den Augenschein zu verlieren.
Drittens: Remote braucht mehr Vorbereitung, nicht weniger. Wer welche Unterlagen bereitstellt, wer die Kamera führt, was bei Verbindungsabbruch gilt: Das gehört vor den Termin. Ein Remote-Audit ohne Technikprobe endet im Support.
5 Digitale Hilfsmittel, KI und die Sicherheit der Auditdaten
Die neue Ausgabe spricht digitale Hilfsmittel ausdrücklich an: KI-gestützte Analyseverfahren, Audit-Apps und cloudbasierte Plattformen. Die Chance liegt in der Vorbereitung. Eine Auswertung von Reklamationen, Prüfdaten und Abweichungen zeigt vor dem Termin, wo es klemmt. Der Auditor kommt mit Fragen an, statt sie erst zu suchen.
Die Kehrseite betrifft die Daten. Auditdaten sind sensibel: Befunde, Namen, Prozessschwächen, teils Angaben zu Lieferanten. Die Norm rückt Integrität und Datensicherheit dieser Daten ausdrücklich nach vorne. Drei Fragen genügen für den Anfang: Wo liegen die Daten, und wer hat Zugriff? Bleiben Auditaufzeichnungen unverändert nachvollziehbar? Was passiert bei einem KI-Werkzeug mit den eingegebenen Inhalten?
Der letzte Punkt wird unterschätzt: Wer Auditbefunde in einen frei zugänglichen Dienst kopiert, gibt Betriebsinterna aus der Hand. Und ein KI-Vorschlag bleibt ein Vorschlag. Bewerten muss der Auditor.
6 Vom Einzelaudit zum Auditprogramm
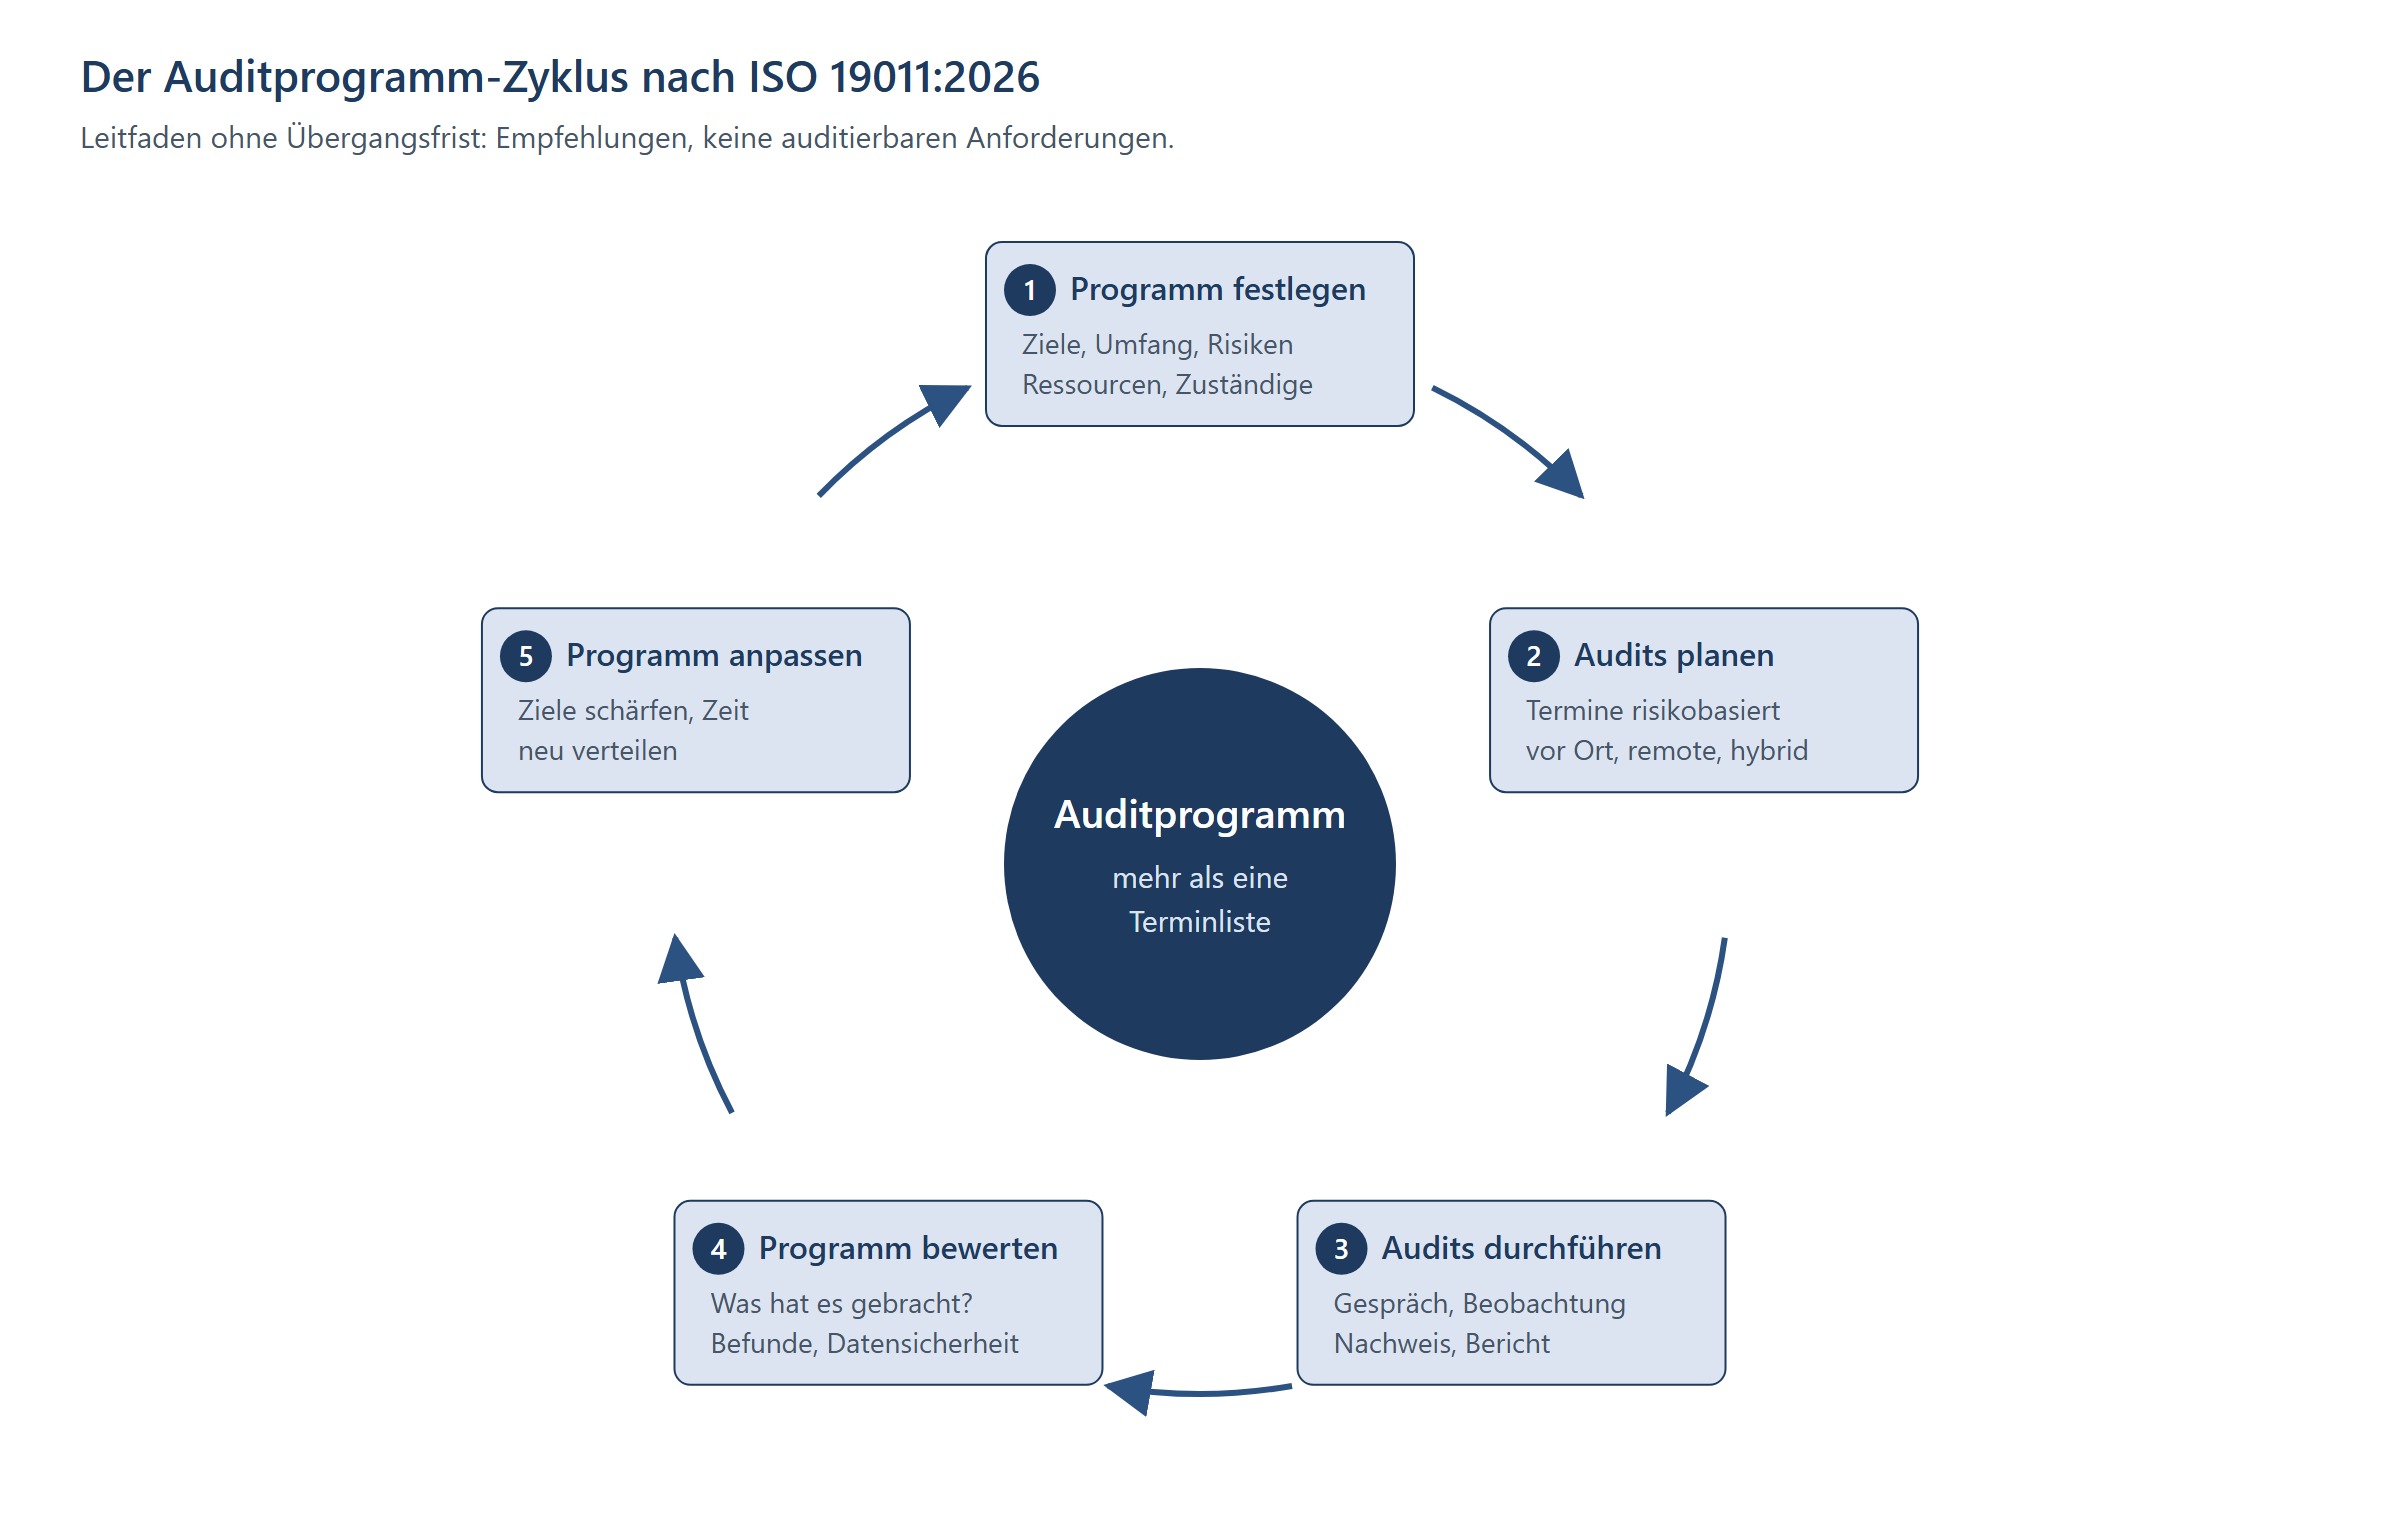
Der Kern der Norm ist das Auditprogramm, und das ist mehr als eine Terminliste. Es hat Ziele, Umfang, Risiken, Ressourcen und wird selbst bewertet.
In der Praxis fehlt meist der erste Punkt. Auf die Frage nach dem Ziel lautet die Antwort oft: „alle Prozesse einmal im Jahr“. Das ist ein Umfang, kein Ziel. Ein Ziel klingt anders: „Wir wollen wissen, ob die Freigabeprozesse nach der neuen Anlage tragen.“
Genauso oft fehlt der letzte Punkt. Das Programm läuft Jahr für Jahr unverändert, weil es im Vorjahr auch so lief. Eine kurze Bewertung am Jahresende genügt: Welche Befunde haben zu einer Änderung geführt? Was haben wir übersehen und erst über eine Reklamation erfahren? Genau diese Steuerung des Programms betont die Ausgabe 2026 stärker als ihre Vorgängerin. Für die Prüfung des eigenen Programms hilft ein Blick von außen. Wir übernehmen das im Rahmen der internen und externen Audits.
7 Risikobasiert planen: Auditzeit dorthin, wo sie wirkt
Der risikobasierte Ansatz ist nicht neu, wird aber vertieft. Auditoren sollen Bereiche mit hohem Risiko erkennen und vorrangig behandeln, statt die Auditzeit gleichmäßig über alle Prozesse zu verteilen.
Das klassische Muster: zwölf Prozesse, jeder bekommt zwei Stunden, fertig ist der Jahresplan. Ein stabiler Wareneingang mit drei Reklamationen in fünf Jahren braucht keine zwei Stunden. Eine neue Fertigungslinie mit hoher Ausschussquote braucht mehr. Vier Kriterien helfen bei der Gewichtung: die Bedeutung des Prozesses für den Kunden, die Fehlerhistorie der letzten zwei Jahre, Veränderungen wie neue Anlagen oder Personalwechsel, und die Ergebnisse vorheriger Audits.
Wichtig ist die Grenze: Risikobasiert heißt nicht, Prozesse auszulassen. Über einen Programmzyklus von typisch drei Jahren kommt jeder Prozess an die Reihe. Tiefe und Häufigkeit unterscheiden sich, die Abdeckung nicht. Für die Einordnung genügt eine Risikomatrix aus Eintrittswahrscheinlichkeit und Auswirkung.
8 Audits als Führungsinstrument
Ein Audit erzeugt Erkenntnisse über Prozesse. Wertvoll sind sie nur, wenn sie die Ebene erreichen, auf der entschieden wird. Hier reißt die Kette in vielen Betrieben: Der Bericht geht an die auditierte Abteilung, wird abgelegt und taucht nie wieder auf.
Die Managementbewertung ist der vorgesehene Ort dafür; die ISO 9001 nennt Auditergebnisse in Kapitel 9.3 als Eingabe. Eine Folie mit der Zahl der Befunde erfüllt den Buchstaben. Nützlich wird es, wenn die Leitung zu zwei oder drei Befunden entscheidet.
Über die Akzeptanz entscheidet die Nachverfolgung. Wenn Befunde aus dem Vorjahr unverändert im neuen Bericht stehen, nimmt niemand das Audit mehr ernst. Welche Kennzahlen die Bewertung tragen, klären wir in der Prozess- und Kennzahlenoptimierung.
9 Integrierte Auditprogramme über mehrere Managementsysteme
Viele Betriebe führen mehrere Managementsysteme parallel: ISO 9001 für Qualität, ISO 14001 für Umwelt, ISO 45001 für Arbeitsschutz, dazu ISO 50001 für Energie. Häufig laufen dafür getrennte Auditprogramme.
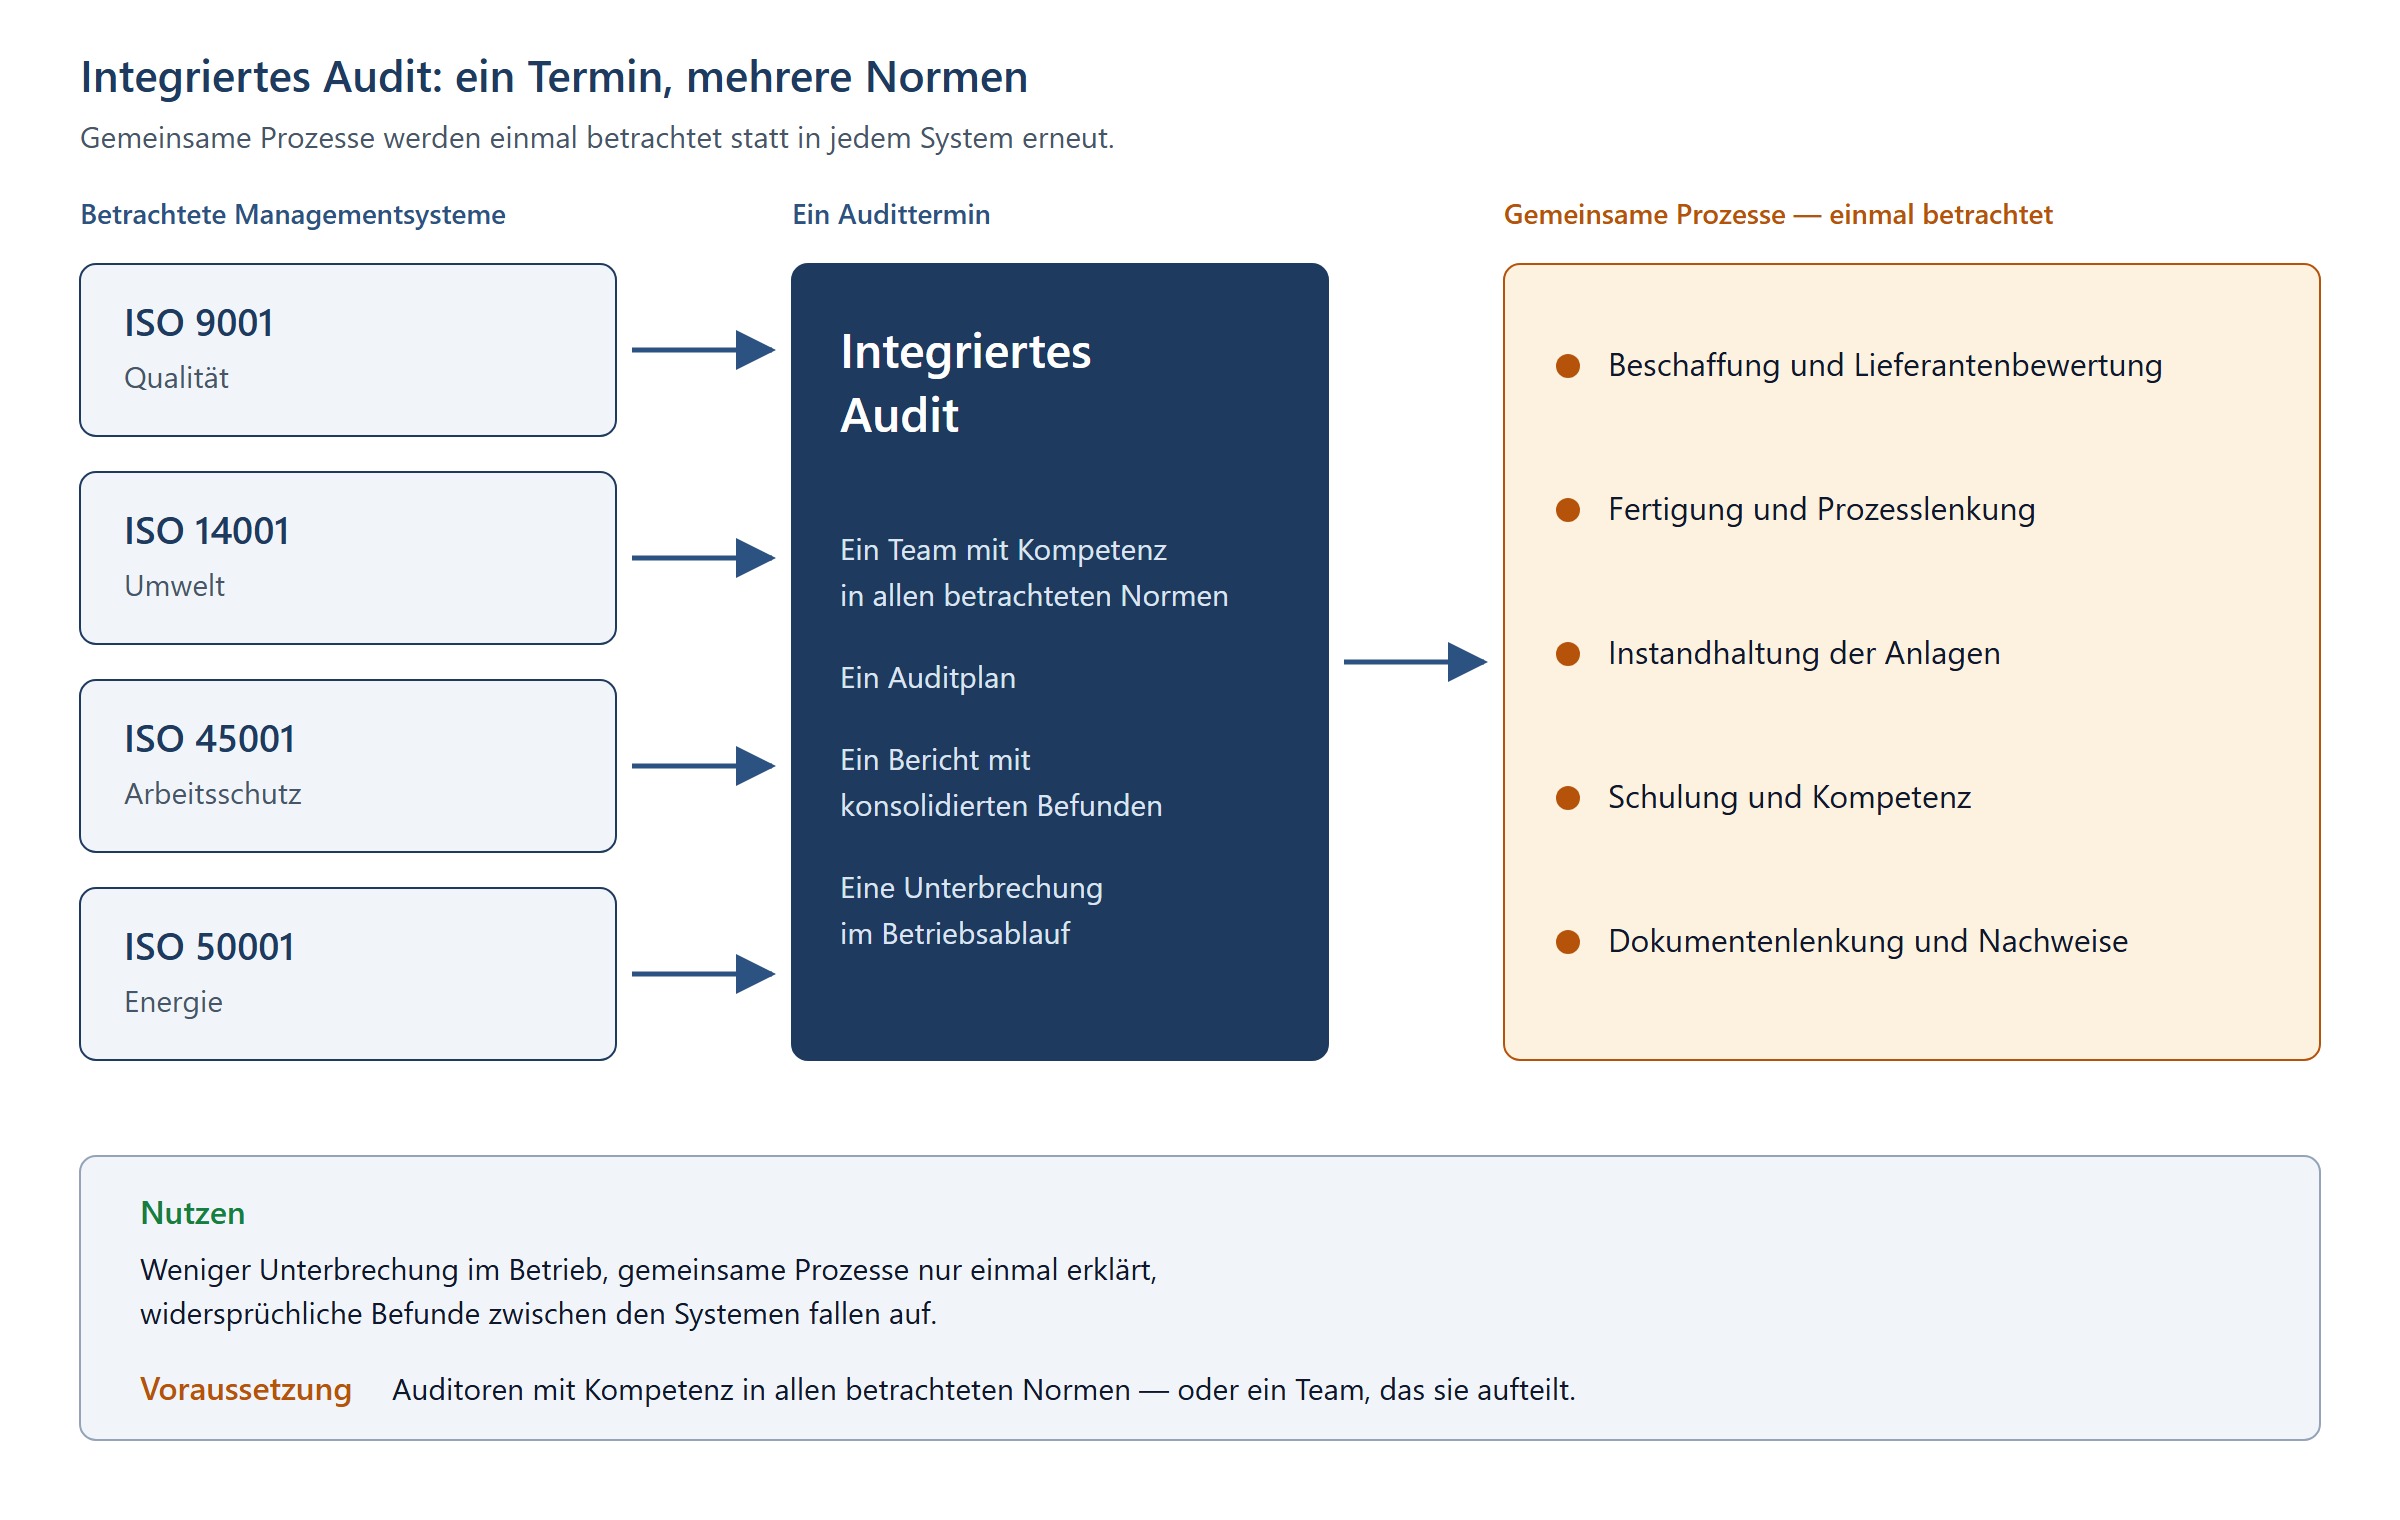
Der Leitfaden unterstützt den integrierten Ansatz: mehrere Systeme in einem Termin prüfen. Der Nutzen ist dreifach. Die Unterbrechung im Betrieb sinkt spürbar. Gemeinsame Prozesse wie Beschaffung, Instandhaltung und Schulung werden einmal betrachtet statt drei Mal. Und widersprüchliche Befunde fallen auf: Wenn das Umweltaudit eine Absaugung als ausreichend bewertet und das Arbeitsschutzaudit sie beanstandet, kommt der Widerspruch nur im gemeinsamen Termin auf den Tisch.
Die Voraussetzung ist Kompetenz: Auditoren, die alle betrachteten Normen beherrschen, oder ein Team, das sie sich aufteilt. Hinzu kommen Prozesse, die in den Systemen nicht widersprüchlich beschrieben sind. Daran scheitern integrierte Audits am häufigsten. Diese Harmonisierung begleiten wir in der QMS-Pflege und Aktualisierung. Für die Vorbereitung hilft das Turtle-Diagramm: Es zeigt Eingaben, Ausgaben, Ressourcen und Kennzahlen eines Prozesses auf einem Blatt.
10 Klimarisiken und Nachhaltigkeit im Audit
Dass die neue Ausgabe klimabezogene Risiken in der Auditplanung verlangt, hat eine Vorgeschichte. Im Februar 2024 hat ISO über eine Ergänzung (Amendment 1) die Betrachtung des Klimawandels in die Managementsystemnormen aufgenommen, darunter ISO 9001, ISO 14001 und ISO 45001. Sie gilt seither ohne Übergangsfrist.
Inhaltlich fordert sie zwei Dinge: Die Organisation muss bestimmen, ob der Klimawandel für sie relevant ist. Und sie muss Anforderungen interessierter Parteien dazu berücksichtigen. Mehr nicht. Es geht um eine Bewertung, nicht um eine Klimastrategie.
Für das Audit heißt das: Der Auditor fragt, ob Sie diese Bewertung vorgenommen haben. Der passende Ort ist Ihre Kontextanalyse. In Niederbayern wird das handfest: Hochwasser entlang von Donau, Ilz und Ohe, dazu die Energieversorgung bei Trocknungs-, Härte- oder Lackierprozessen. Ein Satz „Klimawandel ist für uns nicht relevant“ reicht als Bewertung aus, wenn er begründet ist. Was nicht ausreicht: die Frage gar nicht gestellt zu haben.
11 Auditorenkompetenz: Gesprächsführung entscheidet
Fachkenntnis ist die Voraussetzung, nicht das Ergebnis. Wer Fragen aus einer Liste abliest, bekommt Antworten aus einer Liste. Erfahrene Auditoren fragen offen und verfolgen Spuren, die sich im Gespräch auftun. Im Remote-Audit wiegt das schwerer: Über den Bildschirm fehlt die Nebenbeobachtung, die Frage muss dafür einstehen. Diese Grundlagen üben wir in unseren QM-Workshops.
12 Was Sie konkret ändern sollten
Sechs Schritte, die sich ohne Frist und ohne neue Software rechnen:
- Dem Auditprogramm Ziele geben. Zwei bis drei Sätze dazu, was Sie in diesem Jahr wissen wollen.
- Risikobasiert planen. Prozesse nach Bedeutung, Fehlerhistorie und Veränderungen bewerten, Auditzeit danach verteilen.
- Remote-Anteile festlegen. Je Audit entscheiden, was vor Ort gehört und was am Bildschirm läuft.
- Auditdaten absichern. Klären, wo Berichte liegen, wer Zugriff hat und welche Werkzeuge Inhalte nach außen geben.
- Ergebnisse in die Managementbewertung einspeisen. Nicht als Zahl, sondern als zwei bis drei Befunde mit Entscheidung.
- Klimarelevanz einmal bewerten. Eine Sitzung, ein Absatz in der Kontextanalyse, danach jährlich prüfen.
Die Methoden dazu ordnet die Übersicht der QM-Tools ein, weitere Beiträge stehen in unseren Blogbeiträgen. Beim Aufbau eines Auditprogramms unterstützen wir in der QM-Beratung.
Häufige Fragen zur ISO 19011:2026
Kann man sich nach ISO 19011 zertifizieren lassen?
Nein. Die ISO 19011 ist ein Leitfaden, keine Anforderungsnorm. Sie formuliert Empfehlungen mit „sollte“ statt Forderungen mit „muss“. Zertifiziert wird Ihr System gegen Normen wie die ISO 9001.
Gibt es für die ISO 19011:2026 eine Übergangsfrist?
Nein. Weil die Norm ein Leitfaden ohne auditierbare Anforderungen ist, gilt sie ab ihrer Veröffentlichung im Mai 2026. Anforderungsnormen sind anders gelagert: Für die ISO 14001:2026 hat die IAF eine Übergangsfrist von 36 Monaten festgelegt.
Was ändert sich bei Remote-Audits?
Die Anleitung dazu ist deutlich erweitert. Eine Vorarbeit ist die ISO/IEC TS 17012:2024 zu Remote-Auditmethoden. Für die Praxis heißt das: Anteile vor Ort und am Bildschirm bewusst festlegen und die Technik vorher prüfen.
Was ist der Unterschied zwischen Auditprogramm und Auditplan?
Das Auditprogramm umfasst alle Audits eines Zeitraums samt Zielen, Umfang, Risiken und Ressourcen. Der Auditplan gehört zu einem einzelnen Audit und regelt Termin, Ablauf und Gesprächspartner.
Auditprogramm gemeinsam durchsehen
Ihr Auditprogramm läuft seit Jahren unverändert und bringt wenig? Dann liegt es selten an den Auditoren und meist an fehlenden Zielen. Wir schauen uns das Programm an und begleiten die erste Runde. Nehmen Sie Kontakt auf, für Betriebe in Passau, Freyung, Deggendorf und ganz Niederbayern.
- Umweltinstitut Offenbach GmbH: Die neue ISO 19011:2026 (Seminarbeschreibung). umweltinstitut.de, abgerufen am 26. August 2026.
- The Chartered Quality Institute (CQI): ISO 19011:2026 revision: guidance for management system auditing. quality.org, abgerufen am 26. August 2026.
- ISO: Normeintrag ISO 19011:2026. iso.org, abgerufen am 26. August 2026.
- ISO: Normeintrag ISO/IEC TS 17012:2024. iso.org, abgerufen am 26. August 2026.
- DQS: ISO 14001:2026 Transition Plan. dqsglobal.com, abgerufen am 26. August 2026.